Modifications de configuration HTTP et SMPP pour les SMS A2P : déploiement et retour arrière
Un guide opérationnel pour déterminer la portée d’une modification de connexion HTTP ou SMPP, examiner les dépendances, planifier son application et définir comment l’interrompre ou revenir à la configuration précédente, sans confondre acceptation technique et livraison sur mobile.
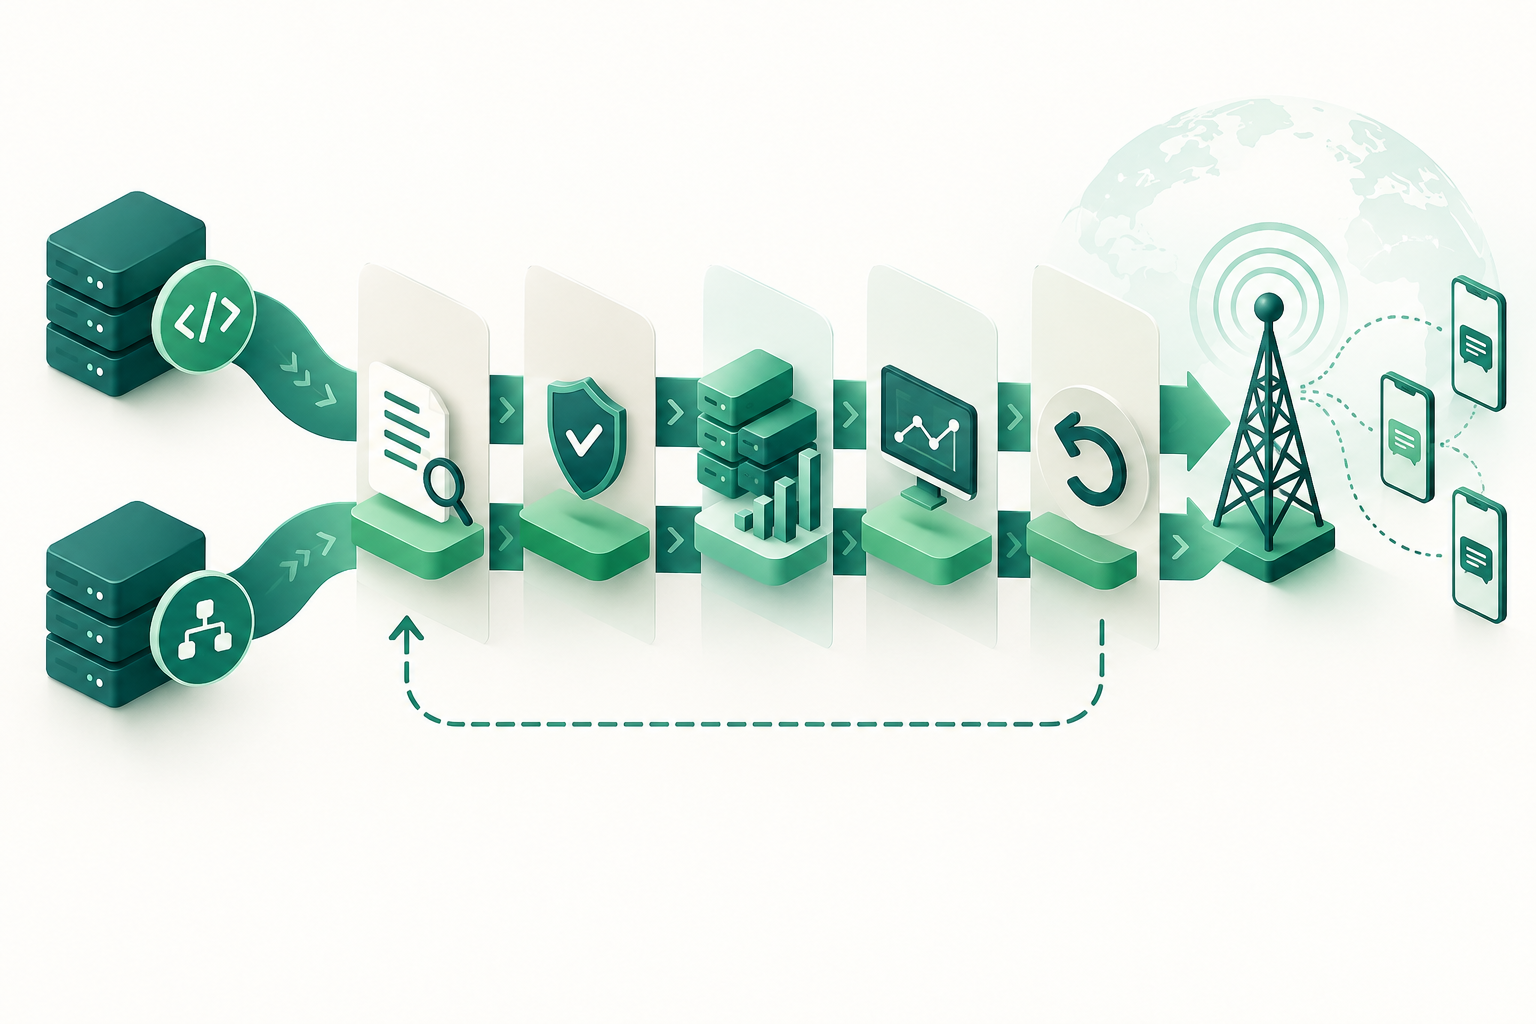
Qu’est-ce qu’une modification de configuration ?
Une modification de configuration change la manière dont une application ou une plateforme établit ou utilise une connexion, même si le code de l’application reste inchangé. Elle peut concerner les paramètres d’une interface HTTP ou d’une connexion SMPP ; sa portée exacte dépend de l’implémentation et du contrat technique avec chaque partie concernée.
SMPP est un protocole de couche application qui fonctionne sur TCP/IP et sert à échanger des SMS. Cette description ne suffit pas à déterminer quels paramètres chaque système peut modifier ni comment les déployer. Pour HTTP comme pour SMPP, vérifiez la signification et les contraintes de chaque paramètre dans la documentation technique applicable.
Ce guide porte sur la maîtrise des modifications : ce qu’il faut vérifier au préalable, comment limiter l’exposition et quoi consigner. Il ne remplace pas les tests de régression d’une intégration complète et ne décrit ni la maintenance des sessions ni la rotation des identifiants.
- Identifiez le composant modifié et la connexion concernée.
- Distinguez les modifications locales de celles qui peuvent nécessiter une coordination avec un fournisseur ou une autre partie.
- Ne déduisez pas la compatibilité du seul fait qu’un paramètre figure dans une configuration.
Inventaire préalable : portée et dépendances
Avant de modifier la configuration, créez une fiche de changement permettant de préciser ce qui change, où la modification s’applique et qui doit en valider le résultat. L’inventaire doit décrire la situation actuelle et la portée prévue, sans supposer que toutes les connexions utilisent les mêmes paramètres.
Associez chaque connexion aux systèmes qui l’utilisent, aux équipes responsables et aux parties concernées qui doivent être informées de la modification. Si vous ne pouvez pas déterminer la portée avec certitude, interrompez la préparation et complétez l’inventaire avant de programmer une mise en production.
- Consignez le paramètre et le composant concernés, leur valeur actuelle et la modification proposée dans un système à accès contrôlé.
- Notez les applications, les environnements et les connexions susceptibles de dépendre de ce composant.
- Désignez les responsables de l’application, du suivi, de la décision d’arrêt et du retour arrière.
- Indiquez si une partie externe est concernée et si la documentation disponible exige une coordination.
- Définissez explicitement la portée initiale ; n’incluez pas dans une même modification des connexions qui ne sont pas nécessaires.
Analyse de l’impact et de la compatibilité
Classez la modification selon l’endroit où le paramètre est configuré et selon la partie qui contrôle l’extrémité correspondante. Une modification limitée à un système interne peut tout de même avoir des effets sur les systèmes dépendants ; si elle change une attente partagée avec un fournisseur, ne la considérez pas comme une modification purement locale.
Comparez la nouvelle configuration à la documentation technique et aux accords applicables à cette connexion. Les sources disponibles ne fournissent pas de liste universelle de paramètres compatibles pour toutes les implémentations HTTP ou SMPP : la compatibilité doit être confirmée dans la documentation des parties concernées.
Si la compatibilité ne peut pas être vérifiée, réduisez la portée ou reportez la modification. Ne vous fondez pas sur une réponse HTTP ou un état SMPP isolé pour conclure que l’ensemble du flux fonctionne correctement.
- Le paramètre est-il local ou modifie-t-il une attente partagée ?
- La documentation à jour des deux extrémités de la connexion est-elle disponible ?
- Quels systèmes ou processus pourraient être affectés si la connexion ne se comporte plus comme prévu ?
- Qui doit confirmer la compatibilité avant la fenêtre de changement ?
- Quelles observations permettront de distinguer un problème lié à la modification d’une variation sans rapport avec celle-ci ?
Planifier le déploiement avant l’application
Consignez les approbations requises selon les contrôles de votre organisation et préparez la validation dans un environnement adapté, s’il est disponible. Définissez à l’avance la fenêtre, la portée initiale, la personne chargée de l’exécution et celle qui décidera de poursuivre ou d’arrêter.
Un déploiement progressif limite l’exposition en appliquant d’abord la modification à la portée représentative la plus restreinte qui soit autorisée. Ne supposez pas que toutes les plateformes permettent de répartir le trafic ou les connexions de cette façon ; vérifiez les options de déploiement réellement disponibles dans votre architecture.
Définissez les conditions d’arrêt avant de commencer. Si le résultat ne peut pas être observé de manière vérifiable ou si le retour à une configuration antérieure est impossible, considérez que la modification n’est pas prête pour la production.
- Consignez les approbations, la fenêtre de changement et les responsables.
- Validez la configuration proposée hors du périmètre de production lorsque c’est possible.
- Choisissez une portée initiale qui peut être observée et maîtrisée.
- Convenez des résultats qui autorisent la poursuite et de ceux qui imposent l’arrêt.
- Vérifiez que la configuration précédente est disponible pour un retour arrière autorisé.
Vérifications après modification : HTTP et SMPP
Après l’application de la modification, vérifiez le comportement du système et de la connexion concernés à l’aide des contrôles documentés pour cette implémentation. Comparez les résultats à la référence antérieure et consignez l’heure de chaque observation. Il n’existe pas de jeu de tests universel valable pour toutes les API HTTP ou toutes les implémentations SMPP.
Pour HTTP, vérifiez que les requêtes concernées obtiennent les réponses attendues selon la documentation de l’interface et que les erreurs ne révèlent pas de changement inattendu. Une réponse favorable peut indiquer l’acceptation de la requête à une étape du système ; elle ne prouve pas à elle seule que le SMS a atteint l’appareil.
Pour SMPP, observez l’état de base des connexions et les échanges attendus selon la documentation de la partie concernée. Ne présentez pas l’existence d’une session ou une réponse protocolaire comme une preuve de livraison sur mobile.
- Examinez les journaux et les métriques disponibles pour le composant modifié, avant et après le changement.
- Vérifiez les erreurs de connexion et les réponses de l’interface en tenant compte de la signification définie dans la documentation correspondante.
- Si le système fournit des DLR, consignez l’état rapporté et sa provenance ; un DLR n’équivaut pas à une réception vérifiée sur le terminal.
- Notez la période observée et tout écart par rapport à la référence, sans en attribuer automatiquement la cause à la modification.
Critères de retour arrière et maîtrise de l’exposition
Le retour arrière ne doit pas être improvisé pendant un incident. Définissez avant la modification les conditions qui imposent de suspendre son extension, la personne qui prendra la décision et celle qui rétablira la configuration précédente. Les déclencheurs doivent reposer sur les signaux réellement observables et les limites opérationnelles convenues par votre équipe ; il n’existe pas ici de seuil numérique universel.
Si une dégradation apparaît au moment de la modification, limitez l’exposition et examinez les journaux avant de conclure que celle-ci en est la cause. Lorsqu’un déclencheur convenu est atteint, arrêtez le déploiement et suivez la procédure approuvée pour restaurer la configuration précédente. Vérifiez ensuite l’état de la connexion au moyen des contrôles disponibles.
Conservez les éléments attestant de la modification et du retour arrière. N’effacez pas les journaux et n’effectuez pas d’ajustements supplémentaires pendant la récupération sans les consigner : cela compliquerait la reconstitution de la séquence et l’évaluation du résultat.
- Définissez des déclencheurs observables et désignez les responsables de l’arrêt et du retour arrière.
- Fixez des limites d’exposition que votre plateforme peut réellement appliquer.
- Gardez la configuration précédente accessible et vérifiez qu’elle correspond au composant concerné.
- Après le retour arrière, confirmez le comportement à l’aide des mêmes contrôles que ceux utilisés pour évaluer la modification.
- Consignez les incidents et les mesures supplémentaires, même si la cause n’est pas confirmée.
Consignation finale et clôture de la modification
À la clôture, établissez une chronologie permettant de reconstituer ce qui a été modifié, à quel moment, par qui et ce qui a été observé. Distinguez les faits des interprétations : une réponse acceptée, un état de livraison rapporté et une réception sur le terminal sont, par exemple, des affirmations différentes.
Si la modification est annulée, consignez également le moment, le motif et les vérifications effectuées ensuite. Si elle est maintenue, documentez les actions en attente et toute limite qui empêche de considérer le résultat comme concluant.
- Enregistrez les configurations précédente et nouvelle dans le système autorisé, sans exposer de secrets.
- Notez la portée, les connexions concernées, les approbations, les responsables et l’heure d’application.
- Consignez les vérifications, les incidents, la décision finale et les modifications de suivi.
- Indiquez clairement ce qui est établi, ce qui a été rapporté et ce qui n’a pas pu être vérifié.
Questions fréquentes
Une modification de configuration HTTP ou SMPP nécessite-t-elle de changer le code ?
Pas nécessairement. Elle peut se limiter à la configuration, tout en affectant des connexions et des systèmes dépendants. Il faut examiner la portée et la compatibilité de l’implémentation concernée.
Une réponse HTTP favorable confirme-t-elle que le SMS est arrivé sur le mobile ?
Pas à elle seule. Selon la sémantique de l’interface, elle peut indiquer qu’une étape a accepté la requête. La réception sur le terminal est une affirmation différente qui nécessite des éléments de preuve appropriés.
Un DLR prouve-t-il que le message a été reçu sur l’appareil ?
Il ne faut pas le considérer automatiquement comme une preuve indépendante de réception sur mobile. Consignez l’état rapporté et sa provenance, puis vérifiez la définition applicable auprès du fournisseur et pour la route concernée.
Quel seuil doit déclencher un retour arrière ?
Aucun seuil universel ne convient à toutes les plateformes et à toutes les connexions. Convenez des déclencheurs observables, des limites d’exposition et des responsables en fonction des signaux disponibles et des contrôles opérationnels de votre organisation.
Que faire si la compatibilité n’est pas documentée ?
Ne supposez pas que la modification est sûre. Demandez confirmation aux responsables de la connexion ou à la partie concernée, réduisez la portée ou reportez l’application jusqu’à ce que le risque puisse être évalué.
Sources consultées
- Acceso a la SMS API para SMPPVonage
- SMPP Protocol Specification v3.4, Issue 1.2SMPP Developers Forum
- HTTP Semantics (RFC 9110)IETF