Expiration des notifications SMS A2P : éviter les alertes tardives
Définissez une politique de validité adaptée à chaque notification, coordonnez son application entre les systèmes et traitez avec prudence les résultats en attente ou incertains.
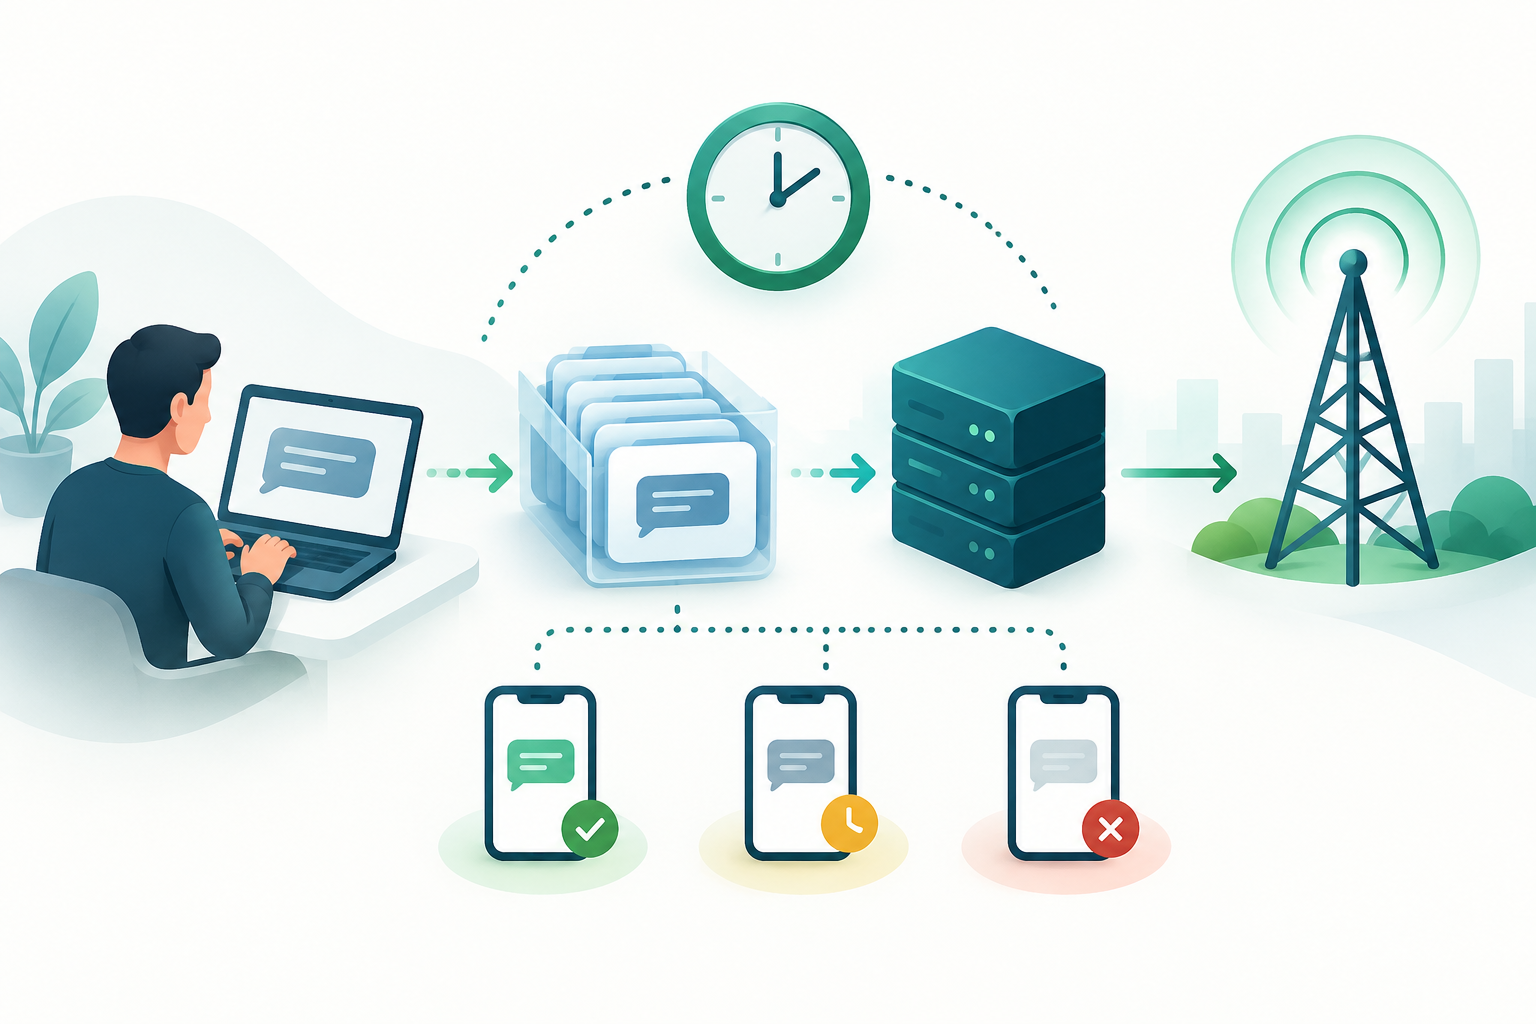
Que signifie qu’une notification a perdu sa validité ?
Une notification perd sa validité lorsqu’elle ne remplit plus l’objectif pour lequel elle a été créée. Elle peut rester techniquement envoyable tout en devenant source de confusion, redondante ou préjudiciable si elle arrive après l’événement qu’elle devait signaler.
La validité relève des décisions produit et opérationnelles : elle détermine jusqu’à quand il est pertinent de tenter d’initier l’envoi. Il ne faut pas la confondre avec l’expiration interne d’une file d’attente ni avec les paramètres de validité qu’un fournisseur ou un réseau peut accepter. Les systèmes et contrats peuvent proposer des comportements différents ; les sources disponibles ne permettent pas d’affirmer qu’il existe un délai universel ou un mécanisme commun.
- Définissez l’événement qui justifie le message et l’action qu’il devrait permettre au destinataire d’effectuer.
- Déterminez à partir de quand une livraison tardive cesse d’être utile ou risque d’induire en erreur.
- Documentez la politique comme une règle métier propre à votre activité, et non comme une valeur standard des SMS.
- Ces recommandations sont des choix de conception opérationnelle, et non des prescriptions établies par les sources disponibles.
Classez les notifications selon l’impact d’une livraison tardive
N’appliquez pas la même limite à toutes les notifications. Classez-les selon leur objectif, les conséquences d’une arrivée tardive et la possibilité qu’une communication ultérieure les remplace. La classification doit être convenue par les équipes produit et opérations ainsi que par les responsables du processus à l’origine du message.
Les alertes éphémères dépendent souvent d’une action ou d’une situation qui évolue rapidement. Les mises à jour peuvent rester utiles plus longtemps, mais devenir obsolètes si une nouvelle version les remplace. D’autres communications transactionnelles peuvent rester informatives même si elles arrivent plus tard ; cela ne dispense pas de tenir compte du contexte et d’éviter les doublons. Cette classification constitue un choix de conception à adapter à votre activité, faute de recommandation officielle commune établie par les sources disponibles.
- Éphémère : déterminez quel événement rend la notification inutile, par exemple l’achèvement ou l’annulation de l’action associée.
- Mise à jour : identifiez si une notification ultérieure remplace la précédente et comment détecter ce remplacement.
- Persistante : vérifiez que son contenu reste exact et utile malgré le retard.
- Pour chaque catégorie, consignez l’objectif, la condition d’obsolescence, le responsable et le comportement à appliquer à l’expiration.
Ancrez la limite à un événement métier
Définissez l’heure d’expiration à partir de l’événement à l’origine de la notification, et non d’une heure fixe ambiguë. Par exemple, une règle peut dépendre du moment où une opération commence, où une modification est confirmée ou où une demande est annulée. Le point de départ exact dépend du processus et doit être explicite.
Représentez la règle par une date et une heure limites associées à la notification. Précisez le fuseau horaire utilisé par le système, la façon de traiter les changements d’état ultérieurs et ce qui se passe si l’événement d’origine se répète. Ne partez pas du principe que tous les composants interprètent un délai ou un horodatage de la même manière. Ces modalités sont des choix de conception propres au système ; les sources disponibles ne définissent pas de règle commune.
- Enregistrez l’identifiant de l’événement métier et l’heure à laquelle il s’est produit.
- Calculez l’expiration à partir de cet événement, selon une règle documentée.
- Avant l’envoi, vérifiez à nouveau si l’événement est toujours d’actualité ou s’il a été remplacé.
- Veillez à ce que les composants comparent les horodatages de manière cohérente, y compris pour le fuseau horaire.
Coordonnez l’application, les files d’attente et le fournisseur
La politique doit rester cohérente tout au long du parcours. L’application peut décider qu’une notification n’est plus utile ; la file d’attente peut la conserver ou la transmettre pour traitement ; le fournisseur peut accepter une demande et gérer sa transmission selon ses propres capacités et conditions. Ne supposez pas que l’expiration configurée dans un composant arrête automatiquement les autres.
Définissez l’endroit où chaque contrôle s’applique et la signification de chaque état. Si l’API ou l’interface du fournisseur propose un paramètre lié à la validité, vérifiez sa signification, ses limites et sa portée dans la documentation contractuelle et technique correspondante. Les informations disponibles ne permettent pas de préciser des noms de paramètres, des unités, des limites ou des comportements communs. Les contrôles proposés ci-dessous sont des choix opérationnels à valider dans votre propre architecture.
- Dans l’application, décidez si le message reste valide avant de créer ou d’envoyer la demande.
- Pour chaque file d’attente interne, définissez comment repérer et écarter les éléments expirés avant leur transmission au système suivant.
- Dans l’intégration, vérifiez quels paramètres d’expiration le fournisseur accepte réellement, s’il en accepte.
- Précisez quel état confirme la réception de la demande et lequel, le cas échéant, renseigne sur une étape ultérieure de livraison.
- Évitez qu’une file d’attente réessaie d’envoyer des messages devenus obsolètes sans vérifier à nouveau leur état métier.
Gérez les résultats en attente ou incertains
L’acceptation d’une demande ne prouve pas à elle seule que le destinataire a reçu le message. Un état en attente, absent ou incertain ne permet pas non plus de conclure à un échec de livraison. L’interprétation dépend des états et des informations fournis par le fournisseur ; un DLR communiqué doit être traité comme l’état signalé, et non comme une vérification indépendante de la réception sur le terminal.
Lorsque le délai de validité expire après que le fournisseur a accepté la demande, consignez cette situation séparément d’un rejet avant l’envoi. Évitez les renvois automatiques au seul motif qu’aucun résultat n’est disponible : le premier message a peut-être été livré et un doublon pourrait arriver tardivement. Définissez la conduite à suivre avec l’équipe produit, en tenant compte des conséquences d’un doublon, de l’état observable et des possibilités réelles de consultation ou de suivi.
- Distinguez les états internes : expiré avant l’envoi, demande acceptée avec résultat en attente et résultat inconnu.
- Ne déduisez pas un échec ou une livraison de l’absence d’un DLR.
- Avant toute nouvelle tentative, évaluez le risque de doublon et vérifiez quelles informations le fournisseur peut fournir.
- Si l’incertitude ne peut pas être levée, consignez cette limite et appliquez une politique explicite, au lieu d’attribuer un résultat non confirmé.
Consignez les expirations et les rejets de manière vérifiable
Un journal utile permet de reconstituer ce qui s’est passé sans confondre une décision métier avec un échec de livraison. Conservez un motif de rejet défini, un identifiant permettant de rapprocher les enregistrements entre les systèmes et les horodatages des étapes pertinentes. Les champs précis dépendent de votre architecture et des obligations applicables.
Limitez les données consignées à ce qui est nécessaire à l’exploitation et à l’audit du processus. Évitez d’inclure dans les journaux le contenu sensible du SMS si cela n’est pas nécessaire à l’objectif opérationnel ; appliquez les contrôles d’accès et les durées de conservation appropriés. Les champs et procédures proposés ici sont des choix de conception, et non des exigences établies par les sources disponibles.
- Consignez l’identifiant interne de la notification et une référence permettant de rapprocher l’enregistrement de la demande adressée au fournisseur.
- Notez la date de création, l’heure d’expiration et le moment où la décision d’envoyer ou d’écarter le message a été prise.
- Utilisez des motifs distincts, par exemple : événement terminé, message remplacé, expiration métier ou erreur de configuration.
- Distinguez le rejet avant l’envoi de l’expiration après acceptation et du résultat inconnu.
- Indiquez quel composant a pris la décision et quel état du fournisseur a été observé, le cas échéant.
Mesurez les expirations par étape, et non avec un seul total
Un total global de messages expirés peut masquer des problèmes différents. Distinguer les rejets avant l’envoi des cas survenus après l’acceptation et des résultats inconnus permet de déterminer si la politique, la file d’attente ou l’intégration doit être revue. Les métriques relèvent des choix d’observabilité de chaque équipe ; les sources disponibles ne les présentent pas comme des exigences d’une norme.
La ventilation des états et des motifs ci-dessous est une proposition de conception destinée à rendre les résultats observables. Elle ne constitue pas une métrique normalisée ni une recommandation technique officielle établie par les sources disponibles.
- Comptez les notifications qui expirent avant d’être transmises au fournisseur.
- Comptez séparément les demandes acceptées dont le résultat est toujours en attente ou reste inconnu à l’expiration du délai de validité.
- Ventilez les expirations par catégorie de message, motif et composant ayant pris la décision.
- Examinez les liens entre messages remplacés, écartés et réessayés afin de repérer les incohérences de règles.
- Interprétez les chiffres selon la définition de chaque état : ne présentez pas un DLR comme une vérification indépendante du terminal.
Testez la politique avec un trafic contrôlé
Avant d’appliquer largement une règle, testez des cas représentatifs dans un environnement contrôlé ou avec un volume limité de trafic autorisé. L’objectif est de vérifier que chaque système applique la même décision et que les journaux permettent d’expliquer le résultat. Ne supposez pas qu’un test démontre le comportement de tous les itinéraires ou réseaux.
Incluez des scénarios d’expiration avant l’entrée dans la file d’attente, d’expiration pendant l’attente, de remplacement par une nouvelle notification et d’acceptation par le fournisseur sans résultat concluant. Vérifiez les résultats observables disponibles et documentez les limites du test. Ces scénarios de test sont des choix de conception ; les sources disponibles ne les établissent pas comme une procédure standard.
- Vérifiez le parcours normal ainsi que chaque motif de rejet défini.
- Assurez-vous qu’une notification obsolète n’est pas renvoyée depuis une file d’attente sans nouvelle vérification.
- Testez la gestion des états en attente et incertains, sans les traiter automatiquement comme des échecs.
- Confirmez que les identifiants et les horodatages permettent de suivre le cas entre l’application, la file d’attente et le fournisseur.
- Consultez la documentation technique du fournisseur pour tout paramètre de validité et consignez les éléments impossibles à vérifier.
- Ajustez la politique si le système écarte des messages encore utiles ou laisse des alertes obsolètes poursuivre leur parcours.
Questions fréquentes
Existe-t-il un délai universel d’expiration pour les notifications SMS A2P ?
Les informations disponibles ne permettent pas d’affirmer qu’il existe un délai universel. Définissez le délai de validité en fonction de l’objectif de chaque notification et vérifiez séparément les capacités et les conditions techniques de chaque composant.
L’expiration métier est-elle la même chose que l’expiration d’une file d’attente ?
Non. L’expiration métier indique jusqu’à quand le message reste utile. La politique d’une file d’attente détermine combien de temps elle conserve ou traite un élément. Ces règles doivent être coordonnées, mais elles ne sont pas interchangeables.
Que faire si le fournisseur a accepté le message, mais que le résultat est toujours en attente ?
Consignez l’acceptation et l’état en attente comme des faits distincts du résultat final. Ne concluez pas à un échec et ne renvoyez pas automatiquement le message : évaluez le risque de doublon et les possibilités de suivi réellement disponibles.
Un DLR confirme-t-il que le destinataire a reçu le SMS sur son téléphone ?
Un DLR est un état communiqué par la chaîne de messagerie. Il ne doit pas être présenté comme une vérification indépendante de la réception sur le terminal ; interprétez sa portée selon la documentation du fournisseur.
Que faut-il inclure dans le journal d’une notification expirée ?
Pour les besoins opérationnels, pensez à inclure un identifiant permettant de rapprocher les enregistrements, les horodatages pertinents, le motif d’expiration, le composant ayant pris la décision et l’état observé. Adaptez les champs à votre architecture et évitez de consigner des données sensibles inutiles.
Sources consultées
- 3GPP specifications3GPP
- ITU-T E.164International Telecommunication Union
- GSMA resourcesGSMA
- Digital identity guidanceNIST
- Authentication guidanceOWASP