Wiederholungsversuche für transaktionale SMS: Wann erneut senden, stoppen oder prüfen
Eine Richtlinie für Wiederholungsversuche bei transaktionalen SMS muss anhand technischer Evidenz, des Nutzungsfensters und des Duplikatrisikos entscheiden. Dieser Rahmen trennt Transportwiederholungen von erneuten geschäftlichen Sendungen und definiert, wann gestoppt wird.
Das Problem: Ein technischer Fehler rechtfertigt nicht immer eine weitere SMS
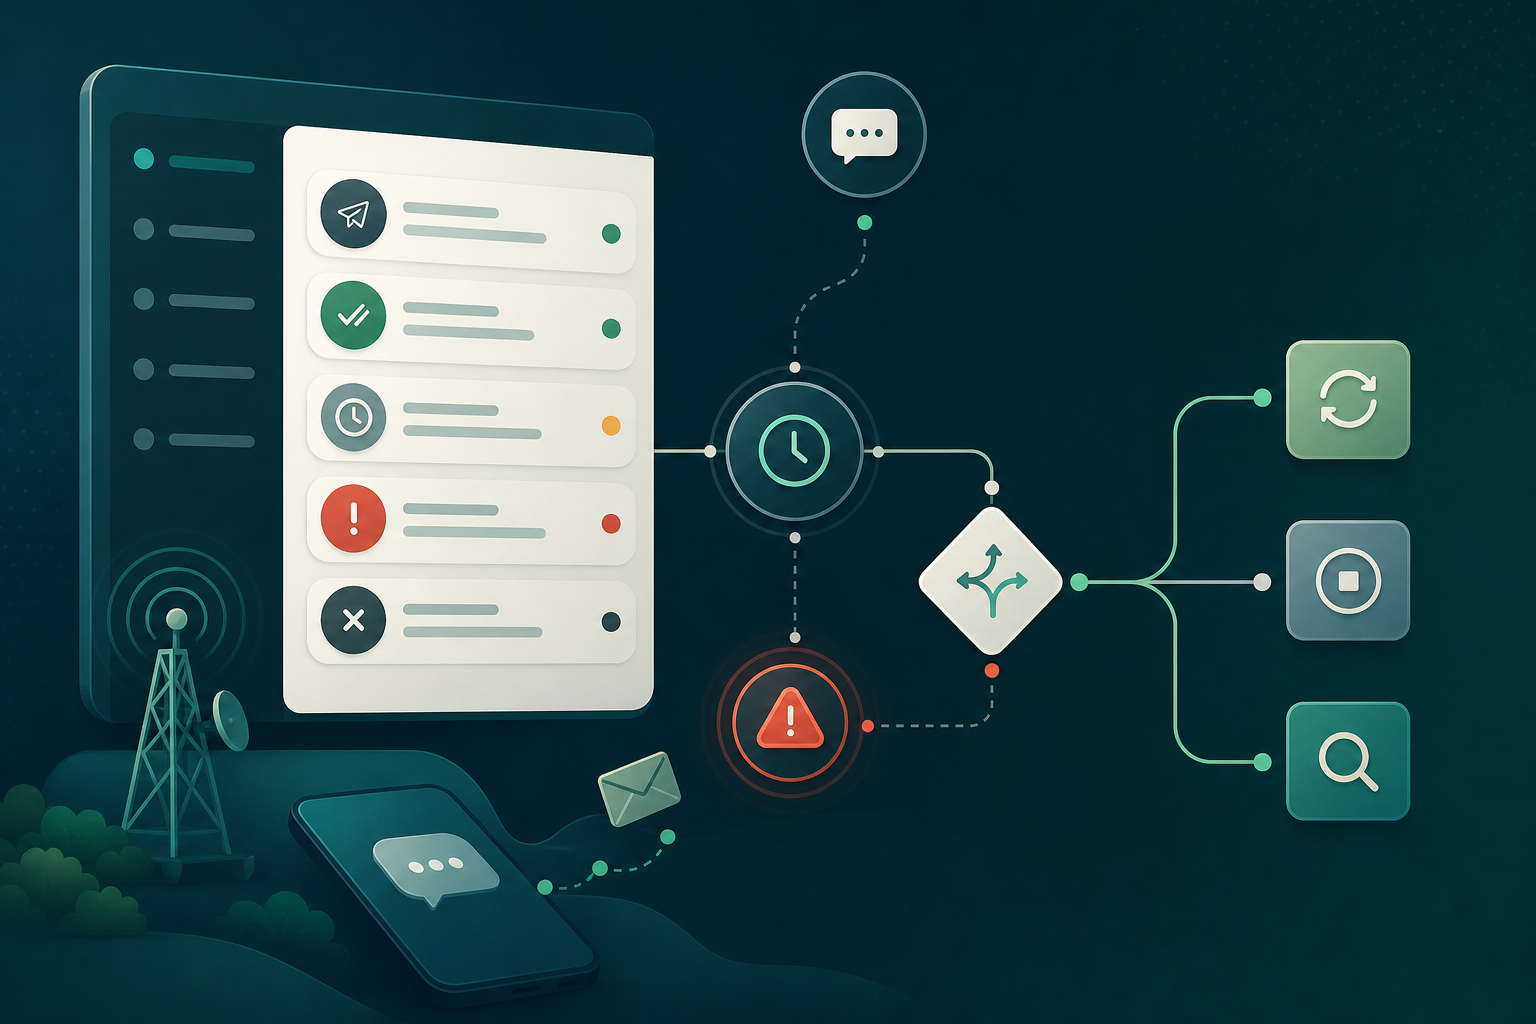
Eine Richtlinie für Wiederholungsversuche bei transaktionalen SMS legt fest, was zu tun ist, wenn das Ergebnis einer Sendung nicht eindeutig ist oder auf ein Problem hinweist. Ihr Ziel ist nicht, die Anzahl der Versuche zu maximieren, sondern die Wahrscheinlichkeit zu erhöhen, dass eine noch relevante Nachricht zugestellt wird, ohne Duplikate, Verwirrung beim Empfänger oder unnötigen Verkehr zu verursachen.
Ausgangspunkt ist die Unterscheidung der verfügbaren technischen Status. Die Annahme einer Anfrage durch eine Plattform, die spätere Annahme durch einen Carrier und eine gemeldete Zustellung sind unterschiedliche Ereignisse. Beispielsweise kann ein Status wie „sent“ bedeuten, dass ein vorgelagerter Carrier die Nachricht angenommen hat, nicht dass sie das Endgerät erreicht hat.
Daher dürfen ein Timeout in einer Integration, eine verspätete Antwort oder eine unvollständige Statusaktualisierung nicht automatisch in eine neue SMS umgewandelt werden. Vor einer Wiederholung muss das System feststellen, ob die erste Nachricht angenommen worden sein oder sich noch in Bearbeitung befinden könnte.
- Verwenden Sie das unmittelbare Ausbleiben eines DLR nicht als Beweis für einen endgültigen Fehler.
- Setzen Sie die Annahme durch Anbieter oder Carrier nicht mit einer bestätigten Zustellung auf dem Telefon gleich.
- Behandeln Sie nicht jeden Fehlerstatus als vorübergehende Ursache.
- Priorisieren Sie nicht das Volumen von Wiederholungsversuchen gegenüber dem Nutzen der Nachricht und der Erfahrung des Empfängers.
Trennen Sie drei Entscheidungen: Transport, Geschäftsvorgang und Abschluss
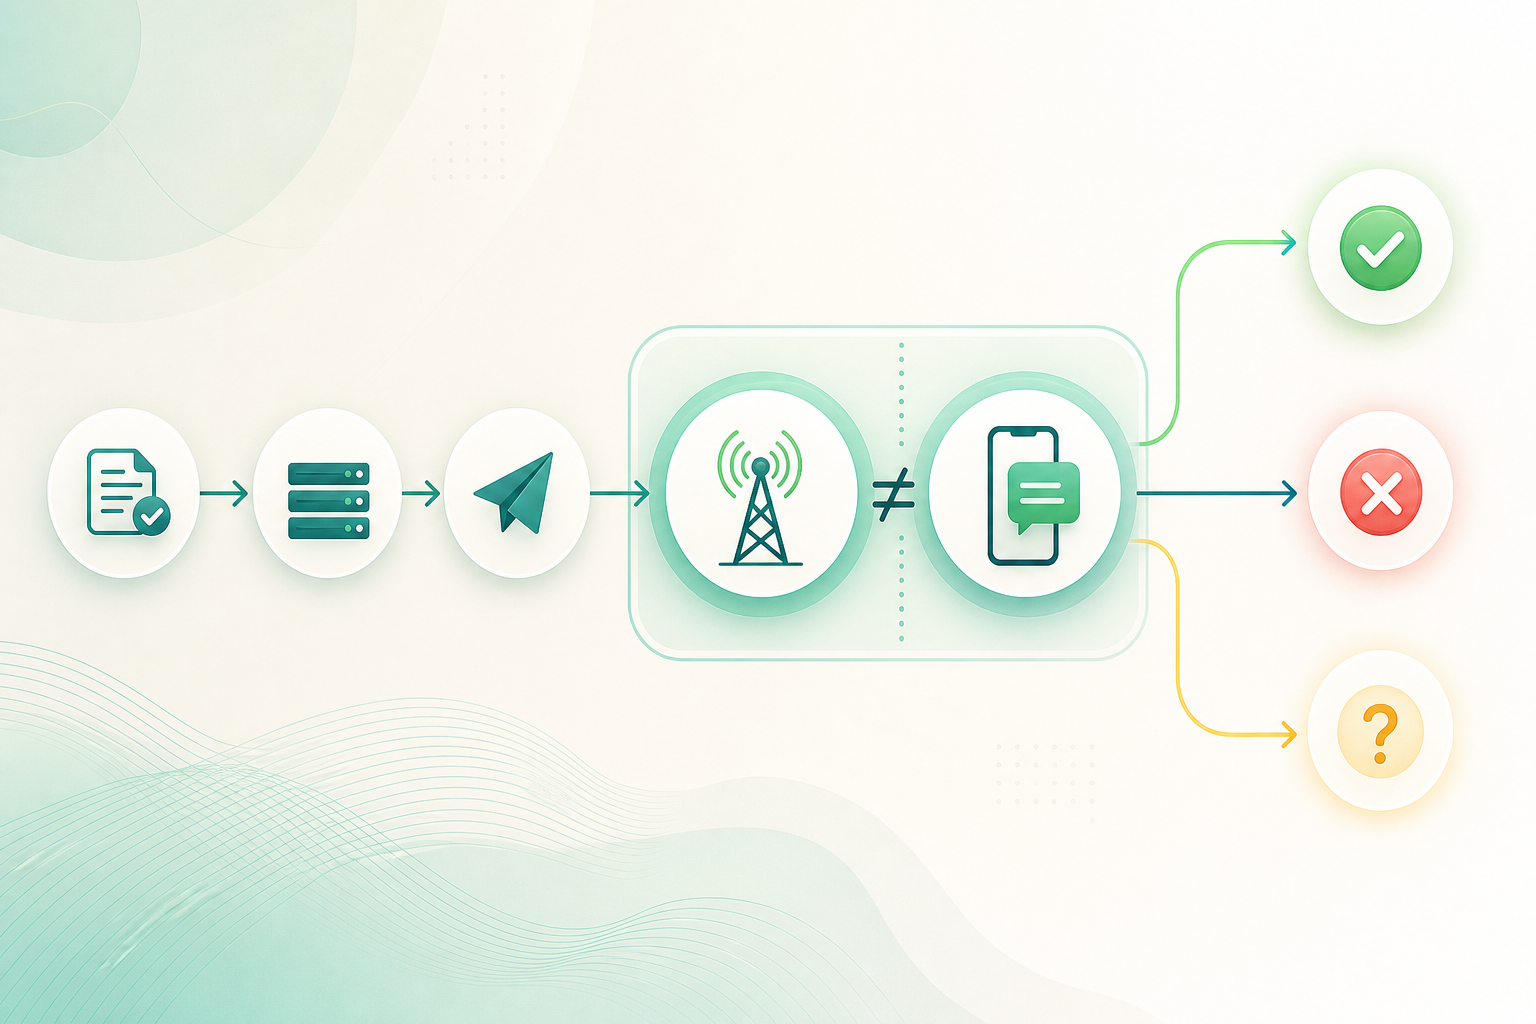
Ein robustes Design trennt die logische Nachricht vom technischen Versuch. Die logische Nachricht ist die geschäftliche Absicht, etwa eine Transaktion zu bestätigen, über eine Änderung zu informieren oder einen Einmalcode zu übermitteln. Ein technischer Versuch ist eine konkrete Ausführung, um diese Absicht über eine verfügbare Verbindung, einen Anbieter oder eine Route zu transportieren.
Eine Transportwiederholung besteht darin, die technische Ausführung derselben logischen Nachricht unter klar begrenzten Regeln erneut zu versuchen. Sie kann angemessen sein, wenn eine dokumentierte und potenziell vorübergehende Ursache vorliegt, die Nachricht weiterhin nützlich ist und das Risiko einer bereits aktiven Sendung kontrolliert wird.
Eine erneute geschäftliche Sendung ist etwas anderes: Sie erzeugt eine neue Kommunikation für den Empfänger. Sie muss durch Produkt- und Erfahrungsregeln gesteuert werden, nicht durch einen einzelnen Netzwerkfehler. Beispielsweise kann die Anforderung eines neuen OTP den vorherigen Code ungültig machen, die Ablaufzeit ändern und die Unterdrückung wiederholter Anfragen erfordern.
Der endgültige Abschluss kennzeichnet, dass für diese logische Einheit keine weiteren Versuche gesendet werden. Er kann durch Ablauf, Hinweise auf eine endgültige Ablehnung, das Erreichen des Versuchslimits, ein hohes Duplikatrisiko oder die Notwendigkeit einer operativen Prüfung ausgelöst werden.
- Logische Nachricht: die Benachrichtigung, die das Unternehmen übermitteln möchte.
- Technischer Versuch: eine einzelne Ausführung zur Zustellung dieser logischen Nachricht.
- Transportwiederholung: neue technische Ausführung unter derselben Absicht.
- Erneute geschäftliche Sendung: neue Benachrichtigung, möglicherweise mit neuem Inhalt oder neuer Gültigkeit.
- Abschluss: explizite Entscheidung, keine weiteren Sendungen vorzunehmen.
Definieren Sie zuerst das Nutzungsfenster
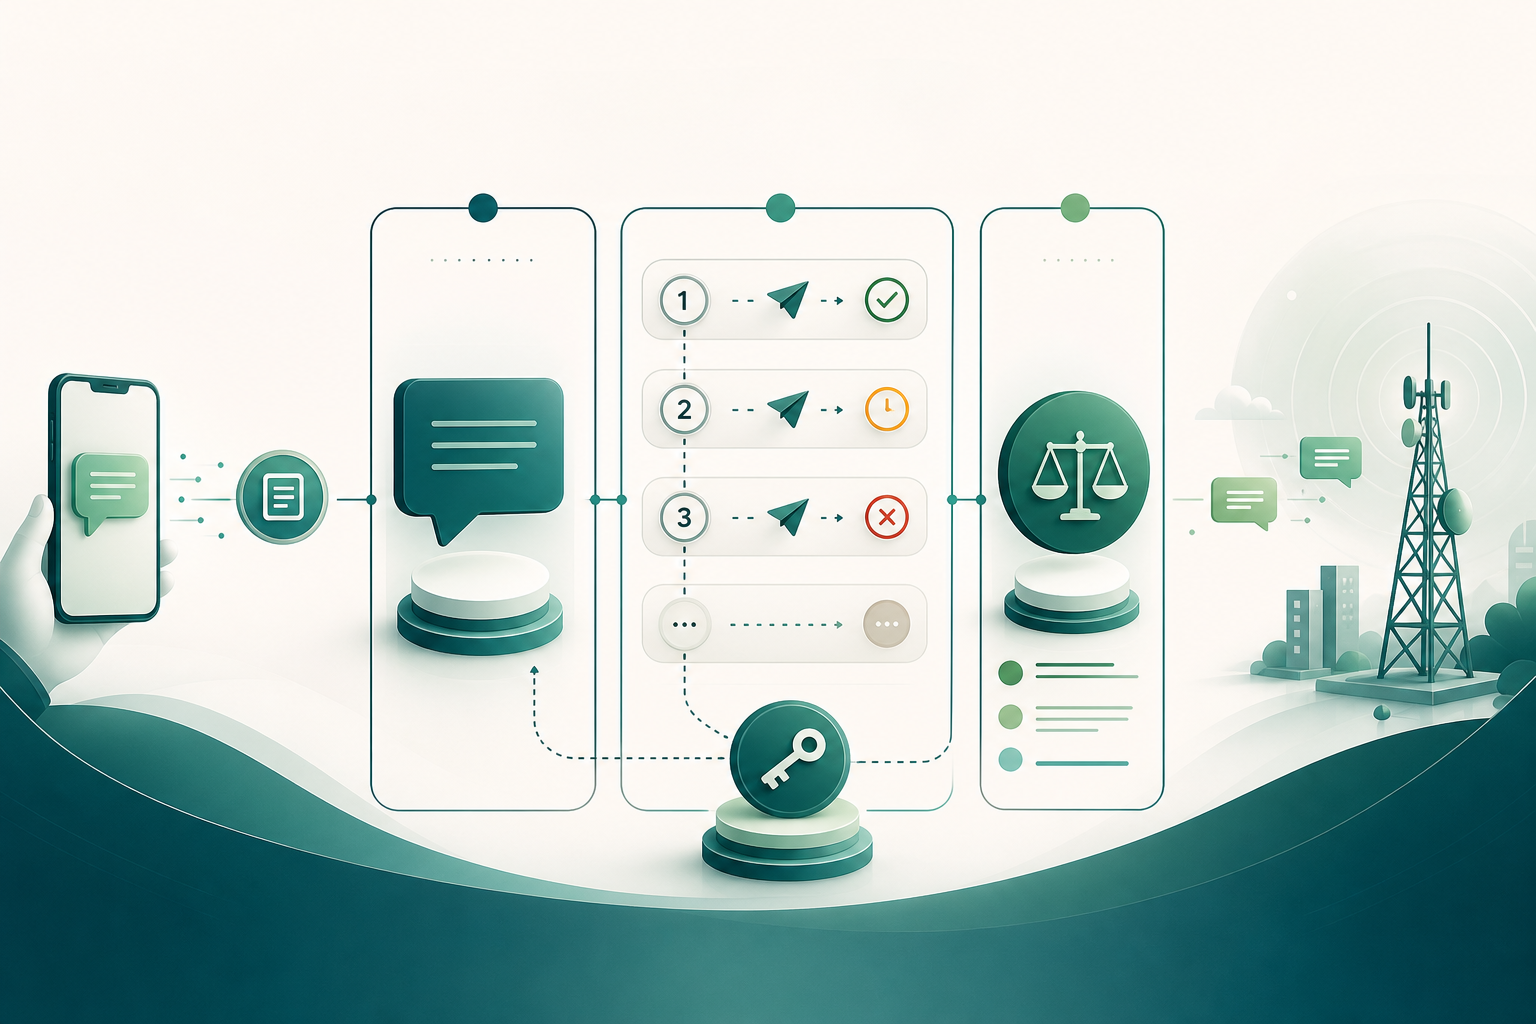
Die erste Bedingung jeder Richtlinie muss das Nutzungsfenster sein: der Zeitraum, in dem der Erhalt der SMS für den Empfänger und den Prozess noch Wert hat. Eine Ereignisbenachrichtigung, eine Transaktionsbestätigung und ein OTP können sehr unterschiedliche Fenster haben. Es gibt keine universelle Dauer, die für alle Fälle geeignet ist.
Die in einer Messaging-Plattform konfigurierte technische Ablaufzeit kann begrenzen, wie lange eine Nachricht in der Warteschlange verbleibt, bevor sie nicht mehr gesendet wird. Diese Konfiguration ersetzt jedoch nicht die geschäftliche Entscheidung. Das sendende System muss ein Ablaufdatum oder eine Ablaufzeit festlegen, die mit dem Zweck der Nachricht übereinstimmt.
Wenn das Fenster abgelaufen ist, ist das Beenden der Wiederholungsversuche die umsichtige Maßnahme. Eine verspätete Warnung kann nutzlos sein; ein verspätetes OTP kann Verwirrung stiften oder den Nutzer dazu verleiten, einen bereits ungültigen Code einzugeben.
- Definieren Sie für jeden Nachrichtentyp eine Ablaufzeit, bevor Sie Wartezeiten und die Anzahl der Versuche konfigurieren.
- Bewerten Sie den Nutzen aus Sicht des Empfängers, nicht nur anhand der Verfügbarkeit der Route.
- Verhindern Sie den Start eines Versuchs, wenn nicht mehr genügend Zeit bleibt, damit die Nachricht ihren Zweck erfüllen kann.
- Protokollieren Sie den Ablauf als Grund für den Abschluss und nicht als allgemeinen technischen Fehler.
Klassifizieren Sie das Ergebnis, bevor Sie entscheiden
Eine Betriebsrichtlinie benötigt eine eigene, stabile und prüfbare Klassifizierung. Sie darf nicht ausschließlich von Statusbezeichnungen einer bestimmten Integration abhängen. Ziel ist es, das verfügbare Ergebnis in eine Entscheidung zu übersetzen: stoppen, warten, kontrolliert wiederholen oder prüfen.
Endgültige Ablehnungen sind Ergebnisse, bei denen die verfügbare Evidenz zeigt, dass eine unmittelbare Wiederholung das Problem nicht lösen wird. Ein potenziell vorübergehender Fehler liegt vor, wenn die dokumentierte Ursache einen neuen Versuch innerhalb des Nutzungsfensters rechtfertigen kann. Eine Annahme ohne endgültiges Ergebnis erfordert Warten und Abgleich, bevor eine weitere Kopie gesendet wird. Ein ungewisser Status verlangt höchste Vorsicht, weil die erste Nachricht weiter fortgeschritten sein kann, obwohl die Anwendung keine eindeutige Bestätigung erhalten hat.
Ein Status wie „undelivered“ liefert Hinweise darauf, dass die Nachricht nicht zugestellt wurde, bestimmt aber keine einzelne Ursache. Es kann mehrere Gründe geben, darunter eine Inhaltsfilterung durch den Carrier oder die Verfügbarkeit des Endgeräts. Daher macht auch dieser Status eine Wiederholung nicht automatisch zur richtigen Maßnahme.
- Endgültige Ablehnung: stoppen und zur Prüfung oder Korrektur klassifizieren.
- Potenziell vorübergehender Fehler: einen begrenzten Wiederholungsversuch bewerten.
- Annahme ohne endgültiges Ergebnis: ein Abgleichsfenster abwarten.
- Ungewisser Status: nicht duplizieren, ohne Referenzen, verspätete Ereignisse und Ablauf zu prüfen.
- Zustellung gemeldet: technischen Ablauf abschließen, ohne mehr Evidenz anzunehmen als verfügbar ist.
Verwechseln Sie DLR, Annahme und Empfang auf dem Endgerät nicht
Zustellberichte und Status-Callbacks sind wertvolle Elemente für den Betrieb, müssen jedoch entsprechend ihrer tatsächlichen Aussagekraft interpretiert werden. Eine Plattform kann melden, dass sie die Anfrage angenommen hat; ein Versandstatus kann die Annahme durch einen vorgelagerten Carrier anzeigen; und ein DLR kann ein späteres Ergebnis übermitteln. Es handelt sich um unterschiedliche Betriebssignale.
Ein unabhängiger Empfang auf dem Endgerät darf nicht allein daraus abgeleitet werden, dass ein Anbieter eine Anfrage angenommen hat oder ein Versandstatus in Richtung Netzwerk vorliegt. Selbst wenn ein Status für eine gemeldete Zustellung vorliegt, muss die Richtlinie ihn präzise als durch die verfügbare Messaging-Kette gemeldete Evidenz beschreiben, nicht als absoluten Beweis für das Lesen oder Handeln des Nutzers.
Diese Unterscheidung ist entscheidend, um zwei gegensätzliche Fehler zu vermeiden: eine Nachricht zu wiederholen, die wahrscheinlich bereits weiterverarbeitet wurde, oder geschäftlichen Erfolg zu erklären, wenn nur ein Transportstatus bekannt ist.
- Bewahren Sie die ursprüngliche Bedeutung jedes empfangenen Status.
- Modellieren Sie Transporterfolg, gemeldete Zustellung und Geschäftserfolg getrennt.
- Verwenden Sie ein DLR nicht als Beweis für Einwilligung, Identität, Inhaberschaft einer Nummer oder das Lesen der Nachricht.
- Definieren Sie, welche Evidenzen zum Abschluss jedes Ablaufstyps ausreichen.
Operative Kriterien zur Freigabe eines Wiederholungsversuchs
Ein Wiederholungsversuch sollte kumulative Bedingungen erfordern, nicht nur ein einzelnes Fehlersignal. Bewerten Sie mindestens die dokumentierte Ursache, die bereits verstrichene Zeit, die Kritikalität der Nachricht, das Duplikatrisiko und die für Ziel oder Absender geltenden Einschränkungen.
Die Ursache muss interpretierbar sein. Wenn keine klare Ursache vorliegt oder eine Anbieterreferenz noch aussteht, behandeln Sie den Fall als ungewiss und priorisieren Sie den Abgleich. Die verstrichene Zeit muss mit dem Nutzungsfenster und mit einer Wartezeit verglichen werden, die für verspätete Aktualisierungen vorgesehen ist. Die Kritikalität kann eine schnellere Prüfung rechtfertigen, beseitigt aber nicht das Risiko, eine Benachrichtigung zu duplizieren.
Es ist außerdem sinnvoll zu prüfen, ob Inhalt, Absenderkennung oder Ziel mit dem Ergebnis zusammenhängen könnten. Ein Zustellfehler belegt für sich allein nicht, welches dieser Elemente das Problem verursacht hat. Bei einem anhaltenden Muster sollten Konfiguration, Inhalt, Ereignisse und Konnektivität geprüft werden, statt unbegrenzt zu wiederholen.
- Ist die verfügbare Ursache dokumentiert und mit einem vorübergehenden Verhalten vereinbar?
- Liegt die Nachricht noch innerhalb ihres Nutzungsfensters?
- Gibt es eine Anbieterkennung oder eine ausstehende Aktualisierung, die den Status bestätigen könnte?
- Könnte der Empfänger zwei Kopien erhalten, wenn jetzt erneut versucht wird?
- Ist die Nachricht kritisch genug, um das verbleibende Risiko zu rechtfertigen?
- Gibt es eine wiederkehrende Einschränkung aufgrund von Ziel, Absender oder Inhalt, die geprüft werden muss?
Entwerfen Sie eine Wiederholungsleiter mit ausdrücklichen Abbruchbedingungen
Eine Wiederholungsleiter muss nach Nachrichtentyp definiert werden, nicht als globale Regel. Sie sollte die maximale Anzahl technischer Versuche, die Wartezeit zwischen ihnen, die absolute Ablaufzeit, zulässige Ursachen und Abbruchbedingungen festlegen. Fehlt eines dieser Elemente, ist das Verhalten improvisierten Entscheidungen ausgesetzt.
Die Wartezeiten müssen den Eingang verspäteter Ereignisse und Callbacks ermöglichen, bevor eine weitere Kopie erzeugt wird. HTTP-Callbacks können in anderer Reihenfolge eintreffen und unterschiedliche Latenzen aufweisen; manche Übergänge können sehr nah beieinander liegen. Daher sollte eine Automatisierung nicht allein anhand des ersten beobachteten Ereignisses oder des ersten lokalen Timeouts entscheiden.
Das Versuchslimit muss für den Anwendungsfall niedrig und begründet sein. Wenn die Beeinträchtigung anhält, können mehr Wiederholungen Duplikate, Betriebskosten und Frustration erhöhen, ohne die Ursache zu beheben. Das letzte Ergebnis sollte zum Abschluss oder zur Prüfung führen, nicht zu einem endlosen Zyklus.
- Legen Sie eine maximale Anzahl technischer Versuche pro logischer Nachricht fest.
- Definieren Sie vor jedem neuen Versuch eine minimale Abgleichswartezeit.
- Wenden Sie eine absolute Ablaufzeit an, die Vorrang vor jedem ausstehenden Wiederholungsversuch hat.
- Erlauben Sie Wiederholungsversuche nur für zuvor genehmigte Ursachen.
- Stoppen Sie den Ablauf bei gemeldeter Zustellung, endgültiger Ablehnung, Ablauf, hohem Duplikatrisiko oder erreichtem Limit.
- Leiten Sie wiederholte oder nicht eindeutige Fälle zur operativen Prüfung weiter.
OTP: Zustellung, Ablauf und Sicherheit koordinieren
OTPs und andere Authentifizierungsgeheimnisse erfordern eine strengere Richtlinie. Ein Geheimnis außerhalb des primären Kanals ist kurzlebig und wird über einen unabhängigen Kanal zugestellt. Wenn der Code bereits abgelaufen ist, bringt ein Transportwiederholungsversuch keinen Nutzen und kann die Erfahrung verschlechtern.
Die Gültigkeit des Codes, das Limit für Authentifizierungsversuche und die Unterdrückung wiederholter Anfragen müssen als Einheit funktionieren. Wenn ein neuer Code erzeugt wird, muss das System ausdrücklich entscheiden, was mit dem vorherigen Code geschieht, welcher technische Versuch welchem Code zugeordnet bleibt und welche Nachrichten unterdrückt werden. Lassen Sie nicht zu, dass die Transportschicht weiterhin einen Code erneut sendet, den das Authentifizierungs-Backend bereits als ungültig betrachtet.
PSTN-/SMS-Flows erfordern zudem kontextgerechte Authentifizierungsalternativen und Risikokontrollen. Begrenzte Netzabdeckung, Geräte- oder SIM-Wechsel, Rufnummernportierung und auffällige Verhaltensweisen sind Beispiele für Signale, die zusätzliche Kontrollen rechtfertigen können. Das erneute Senden von SMS darf nicht zur automatischen Antwort auf eine anhaltende Beeinträchtigung werden.
Nutzerseitige Antworten müssen besonders bei Authentifizierung und Kontowiederherstellung umsichtig sein. Vermeiden Sie Nachrichten, die unnötigerweise offenlegen, ob ein Konto existiert oder welchen Status es hat.
- Verknüpfen Sie jedes OTP mit einer eindeutigen geschäftlichen Ablaufzeit.
- Versuchen Sie nicht, ein OTP nach seinem Ablauf erneut zu senden.
- Kontrollieren Sie wiederholte Anfragen, um Ermüdung und unnötigen Verkehr zu reduzieren.
- Wenden Sie gegebenenfalls eine Ratenbegrenzung auf Authentifizierungsversuche an.
- Definieren Sie Authentifizierungsalternativen für Fälle, in denen SMS nicht geeignet oder nicht verfügbar ist.
- Halten Sie externe Antworten bei Bedarf allgemein, um Kontoaufzählung zu verhindern.
Häufige Fragen
Bestätigt ein Versandstatus, dass die SMS das Mobiltelefon erreicht hat?
Nicht unbedingt. Ein Versandstatus kann anzeigen, dass ein vorgelagerter Carrier die Nachricht angenommen hat. Er muss von einem Status für eine gemeldete Zustellung und wiederum vom Empfang oder Lesen durch den Empfänger unterschieden werden.
Wann sollte ein Wiederholungsversuch für eine transaktionale SMS gestoppt werden?
Er sollte gestoppt werden, wenn die Nachricht nicht mehr nützlich ist, Hinweise auf eine endgültige Ablehnung vorliegen, ein hohes Duplikatrisiko besteht, das festgelegte Versuchslimit erreicht wurde oder die Ursache eine Prüfung statt einer weiteren Wiederholung erfordert.
Sollte eine SMS nach einem Timeout automatisch erneut gesendet werden?
Nein. Ein Timeout kann zu einem ungewissen Ergebnis führen: Der erste Versuch könnte angenommen worden sein oder noch Aktualisierungen erzeugen. Gleichen Sie vor einer erneuten Sendung die verfügbare Kennung ab, warten Sie auf verspätete Ereignisse und prüfen Sie das Nutzungsfenster.
Welche Mindestdaten sollten pro Versuch protokolliert werden?
Protokollieren Sie eine interne ID der logischen Nachricht, den Idempotenzschlüssel, die Versuchszahl, den Zeitpunkt der Erstellung und Entscheidung, den verwendeten Anbieter oder die Verbindung, die Anbieterkennung, den Status, gegebenenfalls den Fehlercode, die klassifizierte Ursache, die Ablaufzeit und die Folgeentscheidung.
Sollte ein OTP erneut gesendet werden, solange es gültig ist?
Nur wenn die Richtlinie dies zulässt und das Duplikatrisiko kontrolliert wird. Die Entscheidung muss mit dem Ablauf des Codes, der Unterdrückung wiederholter Anfragen und den Authentifizierungslimits abgestimmt werden. Es ist nicht sinnvoll, einen bereits abgelaufenen oder durch einen neueren Code ungültig gemachten Code zu senden.
Verwendete Quellen
- NIST SP 800-63B-4: autenticadores fuera de banda y uso de PSTNNational Institute of Standards and Technology (NIST)
- Twilio Message Resource: estados, aceptación por carrier, intentos y período de validezTwilio
- Twilio: seguimiento de estados y callbacks de mensajes salientesTwilio
- OWASP Authentication Cheat SheetOWASP Foundation