Anzeichen für A2P-SMS-Pumping: untersuchen, ohne legitime Nutzer zu blockieren
Ein umsichtiges Vorgehen zur Verknüpfung von Volumen, Zielen, Anfragen, Statusmeldungen und Kosten, zur Anwendung verhältnismäßiger Kontrollen und zur Dokumentation einer Untersuchung, ohne Hinweise mit Beweisen zu verwechseln.
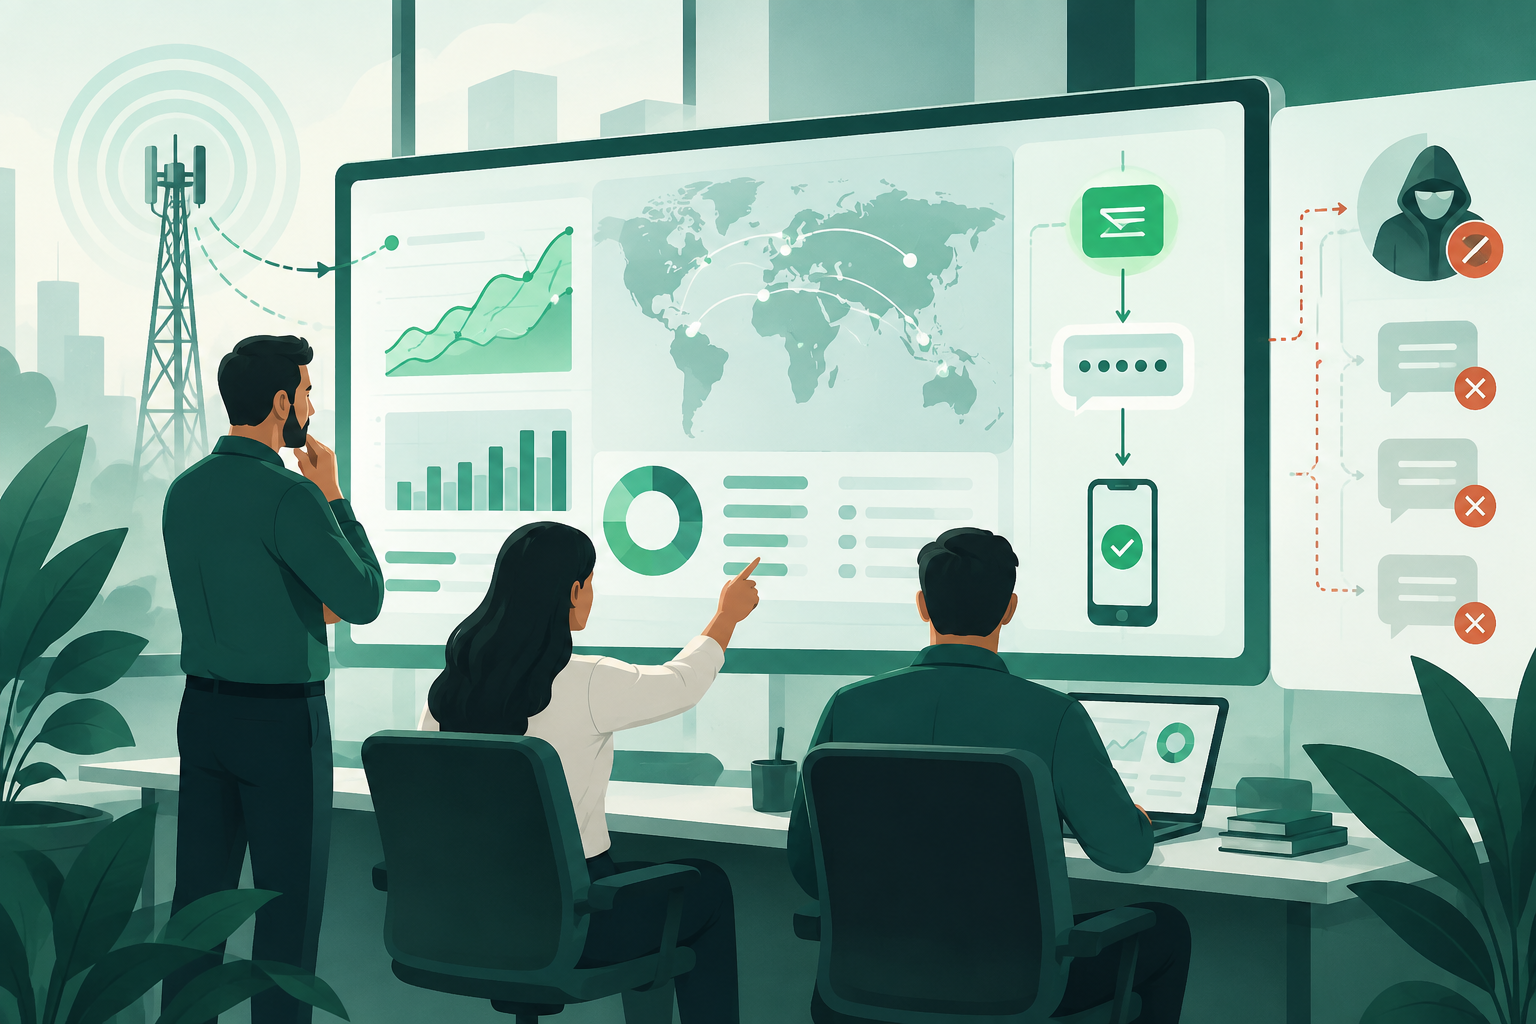
Was ist SMS-Pumping und warum kann es legitime OTP-Abläufe beeinträchtigen?
SMS-Pumping ist eine Form der betrügerischen Aufblähung des Nachrichtenverkehrs. Dadurch kann die Zahl der Nachrichten steigen und es können höhere Kosten entstehen. In einem A2P-Ablauf mit Einmalpasswörtern (OTP) sollte eine unerwartete Veränderung untersucht werden. Das Volumen allein verrät jedoch weder deren Ursache noch beweist es Betrug.
Die Analyse muss zwei Ziele zugleich schützen: potenzielle Kosten und Missbrauch eindämmen und zugleich einen angemessenen Weg offenhalten, über den eine berechtigte Person eine Verifizierung abschließen kann. Ein Alarm ist ein Anlass, die Belege zu prüfen, und kein automatisches Urteil über Nutzer oder Ziele.
Auffälligkeiten bei Volumen, Zielen und Verhalten getrennt betrachten
Untersuchen Sie die einzelnen Anzeichen zunächst getrennt, bevor Sie sie miteinander verknüpfen. Ein Anstieg der Anfragen kann legitime Erklärungen haben, etwa normale Aktivitäten des Dienstes oder eine betriebliche Änderung. Auch eine neue Konzentration des Verkehrs auf bestimmte Vorwahlen oder Ziele ist ein Hinweis, der Kontext erfordert, aber kein Betrugsbeweis.
Vergleichen Sie Zeiträume und Kohorten, die anhand der in Ihrem Betrieb verfügbaren Informationen vergleichbar sind. Achten Sie auf gleichzeitige Veränderungen bei Volumen, Zielverteilung, Anfragehäufigkeit und Kosten. Machen Sie aus einem einzelnen Wert keinen allgemeingültigen Schwellenwert: Grenzwerte sollten auf Ihren eigenen Daten, dem Kontext des Dienstes und Ihrer Risikotoleranz beruhen.
- Volumen: Ermitteln Sie, wann die Veränderung begann und ob sie den gesamten Dienst oder nur einen bestimmten Teil betrifft.
- Konzentration: Prüfen Sie, ob sich die Verteilung nach Ziel im Vergleich zu einer geeigneten Referenz verändert hat.
- Verhalten: Prüfen Sie, ob Anfragen vom normalen Muster des Ablaufs abweichen, ohne ein einzelnes Merkmal als böswillig einzustufen.
- Kosten: Setzen Sie die beobachteten Ausgaben ins Verhältnis zum entsprechenden Volumen und zur Zielverteilung.
Anfragen, Sitzungen, Statusmeldungen und Kosten miteinander verknüpfen
Erstellen Sie anhand der verfügbaren und relevanten Daten eine Chronologie: OTP-Anfragen, zugehörige Sitzungen oder Versuche, das Ziel auf der jeweils notwendigen Detailebene, die Übermittlung an den Anbieter, gemeldete Statusmeldungen, DLR und Kosten. Die zeitliche Verknüpfung kann dabei helfen, festzustellen, wo die Auffälligkeit auftritt und ob sich die Indikatoren gemeinsam entwickeln.
Legen Sie im Voraus fest, was die einzelnen Felder in Ihren Systemen bedeuten, und halten Sie ihre Herkunft fest. Ein vom Anbieter empfangener Status, ein Anwendungsereignis und verbuchte Kosten können unterschiedliche Phasen beschreiben. Wenn sich Protokolle nicht mit hinreichender Sicherheit zuordnen lassen, dokumentieren Sie diese Einschränkung, statt eine Korrelation als Ursache darzustellen.
- Dokumentieren Sie Zeitstempel und Zeitzone, den betroffenen Dienst oder Ablauf sowie den untersuchten Zeitraum.
- Unterscheiden Sie zwischen erstellten Anfragen, versuchten Sendungen und empfangenen Statusmeldungen.
- Ordnen Sie Kosten dem Zeitraum und dem Verkehr zu, den sie tatsächlich abbilden.
- Dokumentieren Sie fehlende Felder, Verzögerungen bei der Protokollierung und Abweichungen zwischen Systemen.
DLR und HLR: Nutzen und Grenzen der Interpretation
Ein DLR sollte als Statusmeldung innerhalb der Nachrichtenübermittlungskette und gemäß der vom Anbieter oder der Plattform dokumentierten Bedeutung interpretiert werden. Stellen Sie ihn nicht automatisch als unabhängigen Nachweis dafür dar, dass die Nachricht das Telefon erreicht hat: Die Aussagekraft hängt von der Route und davon ab, wie der Status erzeugt wurde.
Eine HLR-Abfrage kann je nach verfügbarem Dienst Informationen zum Netz oder zur Nummerierung liefern. Sie belegt jedoch weder Einwilligung noch Identität, Inhaberschaft der Nummer oder eine garantierte Zustellung. Keiner dieser Indikatoren beweist für sich genommen SMS-Pumping. Verwenden Sie sie nur zusammen mit anderen Daten und benennen Sie ihre Einschränkungen ausdrücklich.
Verhältnismäßige Kontrollen und zeitlich begrenzte Pausen
Wählen Sie die Reaktion entsprechend der Aussagekraft und dem Umfang der Belege. Prüfen Sie zunächst, ob der Alarm auf einem Messfehler oder einer bekannten betrieblichen Veränderung beruht. Bleiben korrelierte Hinweise bestehen, führen Sie eine schrittweise Prüfung in der betroffenen Komponente durch, bevor Sie eine Einschränkung auf den gesamten Dienst ausweiten.
Grenzwerte, zusätzliche Prüfungen oder Pausen sollten einen klar festgelegten Umfang, eine verantwortliche Person und ein Kriterium für die erneute Bewertung haben. Es gibt keinen einzelnen Schwellenwert, der für alle Dienste geeignet ist. Falls eine Pause Nutzer beeinträchtigen könnte, bereiten Sie eine Wiederherstellungsoption vor, die mit den Regeln Ihres Dienstes und den geltenden Vorschriften vereinbar ist.
- Validieren Sie zuerst die Daten und bestätigen Sie den Umfang der Auffälligkeit.
- Bevorzugen Sie, sofern technisch umsetzbar, gezielte und reversible Kontrollen.
- Legen Sie für jede Pause eine Dauer oder Bedingung für die Überprüfung fest; vermeiden Sie unbefristete Sperren ohne erneute Bewertung.
- Beziehen Sie die zuständigen Betriebs-, Sicherheits- und Anbieterteams ein, wenn die Beweislage oder die Auswirkungen dies rechtfertigen.
Fehlalarme verringern und Wiederherstellung ermöglichen
Wirksamer Schutz bedeutet nicht, jede ungewöhnliche Anfrage als böswillig einzustufen. Berücksichtigen Sie den Produktkontext, jüngste Änderungen und das aggregierte Verhalten des Dienstes. Prüfen Sie, ob eine Regel bestimmte Nutzer oder Ziele unverhältnismäßig stark beeinträchtigt, bevor Sie sie ausweiten.
Bieten Sie Personen, die ein OTP nicht empfangen können, einen Wiederherstellungsweg an, soweit Ihr Dienst entsprechende Optionen tatsächlich unterstützt. Erläutern Sie den nächsten Schritt, ohne Details preiszugeben, die Missbrauch erleichtern könnten. Passen Sie eine Maßnahme an oder heben Sie sie auf, wenn die Belege sie nicht mehr rechtfertigen, und dokumentieren Sie, wer die Änderung genehmigt hat.
- Trennen Sie die Entscheidung, einen Sachverhalt zu untersuchen, von der Entscheidung, jemanden zu sperren.
- Prüfen Sie die Auswirkungen auf legitime Nutzer, bevor Sie eine Maßnahme ausweiten.
- Richten Sie einen für den Dienst geeigneten Prüfungs- und Wiederherstellungskanal ein.
- Bewerten Sie Regeln anhand bestätigter Vorfälle und dokumentierter Fehlalarme neu.
Untersuchungsverfahren und Dokumentation von Belegen
Legen Sie einen Fall mit dem Alarm, dem Zeitraum, den beteiligten Systemen und dem Anlass der Prüfung an. Bewahren Sie die zur Rekonstruktion des Ablaufs erforderlichen Daten auf und notieren Sie Quellen, Verarbeitungsschritte und Einschränkungen. Erheben Sie keine personenbezogenen Daten, die für die Untersuchung nicht erforderlich sind. Wenden Sie die einschlägigen Zugriffs- und Aufbewahrungsrichtlinien sowie geltende rechtliche Verpflichtungen an.
Formulieren Sie die Schlussfolgerung nach ihrem Gewissheitsgrad: beobachtete Auffälligkeit, korrelierte Hinweise, noch ungeprüfte Hypothese oder nach internen Kriterien ausreichende Belege. Dokumentieren Sie die ergriffenen Maßnahmen, ihren Umfang, die verantwortliche Person, den Zeitpunkt und das Ergebnis der erneuten Bewertung. Eskalieren Sie Fälle, die die Zuständigkeit des Teams überschreiten oder eine Validierung durch den Anbieter erfordern.
- Alarm und Umfang: Was hat sich verändert, wann und welcher Ablauf ist betroffen?
- Belege: Welche Ereignisse und Quellen wurden geprüft und welche Einschränkungen festgestellt?
- Entscheidung: Welche Maßnahme wurde gewählt, welche Alternativen wurden erwogen und warum?
- Nachverfolgung: Verantwortliche Person, Frist oder Bedingung für die erneute Prüfung und Ergebnis.
Checkliste zur Prüfung eines Alarms
Vergewissern Sie sich vor dem Abschluss oder der Eskalation des Falls, dass Sie erklären können, welche Daten den Alarm stützen und was weiterhin unklar ist. Ziel ist eine bessere operative Entscheidung, nicht die automatische Einstufung von Personen oder die Offenlegung sensibler Informationen.
Nutzen Sie diese Liste als Prüfrahmen und passen Sie sie an die tatsächlichen Möglichkeiten Ihrer Systeme, die Vereinbarungen mit Anbietern und die geltenden Verpflichtungen an.
- Wurde bestätigt, dass der Anstieg nicht durch einen Erfassungsfehler oder eine bekannte betriebliche Veränderung verursacht wurde?
- Wurden Volumen, Zielverteilung, Anfrageverhalten und Kosten für geeignete Zeiträume verglichen?
- Wurden Anwendungsereignisse, versuchte Sendungen und gemeldete Statusmeldungen voneinander unterschieden?
- Wurde vermieden, einen DLR oder eine HLR-Abfrage als schlüssigen Beweis für Betrug oder Zustellung zu behandeln?
- Ist die gewählte Maßnahme verhältnismäßig, klar begrenzt und wird sie erneut bewertet?
- Gibt es einen Wiederherstellungsweg für legitime Nutzer und wird die Aufbewahrung personenbezogener Daten auf das notwendige Maß beschränkt?
- Sind Belege, Unsicherheiten, Entscheidung und Nachverfolgung dokumentiert?
Häufige Fragen
Bestätigt ein sprunghafter Anstieg des Volumens SMS-Pumping?
Nein. Er ist ein Anlass zur Untersuchung. Vergleichen Sie ihn mit Veränderungen bei Zielen, Anfrageverhalten und Kosten und prüfen Sie, ob die Daten stimmig sind.
Bestätigt ein DLR, dass das OTP auf dem Telefon angekommen ist?
Nicht unbedingt. Ein DLR ist eine Statusmeldung, deren Interpretation von der Route und der dokumentierten Bedeutung durch die meldende Stelle abhängt. Er sollte nicht automatisch als unabhängiger Nachweis der Zustellung an das Gerät dargestellt werden.
Beweist eine HLR-Abfrage, dass eine Nummer legitim ist?
Nein. Sie belegt weder Einwilligung noch Identität, Inhaberschaft oder garantierte Zustellung. Je nach Dienst kann sie Informationen zum Netz oder zur Nummerierung liefern, muss aber mit Vorsicht interpretiert werden.
Welche Kontrolle sollte ich zuerst anwenden?
Validieren Sie zunächst den Alarm und grenzen Sie den betroffenen Bereich ein. Bleiben die Hinweise bestehen, bevorzugen Sie eine gezielte, überprüfbare und verhältnismäßige Maßnahme, wenn möglich mit einem Wiederherstellungsweg für legitime Nutzer.
Welche Informationen sollte ich in der Fallakte aufbewahren?
Dokumentieren Sie die Chronologie, die geprüften Quellen, die Belege und ihre Einschränkungen, die Entscheidung, die verantwortliche Person sowie das Ergebnis der erneuten Bewertung. Bewahren Sie nur erforderliche personenbezogene Daten auf und beachten Sie die einschlägigen Richtlinien und Verpflichtungen.
Verwendete Quellen
- Recomendación de NIST para autenticación por SMSNIST
- Recomendación UIT-T E.164International Telecommunication Union
- Protección de datos en la UEComisión Europea
- SMS pumping: definición generalAkamai
- Prevención de fraude de inflado de tráfico en SMS, MMS y RCSBraze